Server colpito da ransomware: cosa fare subito per salvare i dati
Se il server è stato criptato da un ransomware, spegni tutto subito e scollegalo dalla rete per fermare la diffusione. Non pagare il riscatto, non formattare e non riavviare più volte. Isola i backup, documenta la richiesta e affida l'analisi a un laboratorio: spesso i dati si recuperano anche senza la chiave, lavorando sui dischi e sulle macchine virtuali.
Un server che non parte più, cartelle con estensioni strane e un file di testo che chiede un pagamento in criptovaluta: è lo scenario peggiore per qualsiasi azienda. La buona notizia è che, nella maggior parte dei casi, quello che fai nelle prime ore fa la differenza tra rimettere in piedi l’attività e perdere mesi di lavoro. Qui trovi cosa fare subito, cosa evitare con assoluta attenzione e quando conviene affidare il server a un laboratorio.
Il server è stato criptato: qual è la prima cosa da fare?
La prima cosa è fermare la diffusione. Un ransomware su un server aziendale non resta quasi mai isolato: tende a propagarsi verso le altre macchine, verso i NAS usati per i backup e verso le cartelle condivise in rete. Ogni minuto che il sistema resta acceso e collegato è tempo in cui la cifratura può estendersi.
In pratica, nei primissimi minuti:
- Scollega il server dalla rete (stacca il cavo o disattiva la scheda), senza spegnerlo in modo brusco se puoi evitarlo: in alcuni casi la memoria RAM contiene informazioni utili all’analisi.
- Isola subito i backup: scollega fisicamente i dischi o i NAS di backup, così da non lasciarli esposti alla stessa cifratura.
- Non toccare i file criptati e non provare a rinominarli o a “ripararli” con programmi scaricati al volo.
- Fotografa la richiesta di riscatto e annota l’ora, le estensioni comparse e i messaggi: serviranno per l’analisi e per un’eventuale denuncia.
Fatto questo, fermati. La fretta, in questa fase, è la causa principale dei danni irreversibili.
Come capisci che si tratta di ransomware e non di un semplice guasto?
Non sempre è ovvio. A volte un server che non si avvia è solo un disco rotto o un RAID degradato. I segnali tipici di un attacco ransomware, invece, sono:
- File e cartelle con estensioni insolite aggiunte in massa (spesso tutte uguali), impossibili da aprire.
- Un messaggio o un file di testo (di solito con istruzioni per il pagamento) che compare in quasi ogni cartella.
- Servizi, database o macchine virtuali che non partono più pur essendo l’hardware apparentemente sano.
- Backup pianificati che risultano anch’essi cifrati o cancellati.
Se vedi questi segnali, non è un guasto hardware da “riparare”: è un problema di dati criptati, e va trattato in modo diverso.
Cosa non devi fare mai nelle prime ore
Gli errori più costosi li vediamo quasi sempre nelle aziende che hanno provato a risolvere da sole prima di chiamare. Ecco cosa evitare:
| Da evitare | Perché è un rischio |
|---|---|
| Riavviare il server più volte | Ogni riavvio può far ripartire o completare la cifratura e sovrascrivere tracce utili. |
| Formattare o reinstallare il sistema “per ripulire” | Cancelli proprio i dati che si potrebbero ancora recuperare. |
| Eseguire tool di decrittazione presi a caso online | Molti sono inefficaci o dannosi e possono peggiorare lo stato dei file. |
| Ricollegare i backup al server infetto | Rischi di far criptare anche l’ultima copia sana che ti è rimasta. |
| Scrivere nuovi dati sui dischi coinvolti | Riduci drasticamente le possibilità di recupero dei file originali. |
La regola è semplice: meno tocchi il sistema, più dati restano salvabili.
Pagare il riscatto conviene davvero?
È la domanda che tutti si fanno. La risposta sincera è: pagare non è una soluzione e non è una garanzia. Non hai alcuna certezza di ricevere una chiave funzionante, finanzi chi ti ha colpito e ti esponi a ulteriori attacchi.
L’attualità lo conferma. Il 23 ottobre 2026 il gruppo ransomware Qilin ha inserito Coop Italia tra le proprie presunte vittime, dichiarando il furto di circa 250 GB di dati; si tratta per ora di una rivendicazione non ancora verificata (fonte: IlSoftware.it, 23/10/2026). È lo stesso gruppo che, secondo CSIRT Italia, nei mesi scorsi ha preso di mira sistematicamente le PMI italiane colpendo anche gli hypervisor dei server virtualizzati. Il messaggio per un’azienda è chiaro: oggi gli attacchi mirano proprio ai server e ai sistemi virtuali, dove si concentra il valore dei dati. Per questo la strada giusta non è trattare con chi attacca, ma affidare i dischi a chi li sa analizzare.
Ho i backup: perché potrebbe non bastare?
I backup restano la tua prima difesa, ma non sempre sono la soluzione completa. Capita spesso che:
- il backup fosse collegato alla rete al momento dell’attacco e sia stato criptato anche lui;
- l’ultima copia sana sia vecchia di settimane e manchino i dati più recenti;
- il backup copra solo alcune cartelle e non i database o le macchine virtuali davvero critici;
- il ripristino risulti incompleto o corrotto proprio quando serve.
In tutti questi casi, recuperare direttamente dai dischi del server i dati più aggiornati diventa l’unica via per non perdere il lavoro degli ultimi giorni. Ed è esattamente il tipo di intervento che si fa in laboratorio.
Perché serve un laboratorio con camera bianca e strumenti professionali?
Un server criptato è un problema a più livelli: software (i file cifrati), ma spesso anche hardware, perché negli attacchi più pesanti i dischi vengono sollecitati, i RAID restano degradati e le macchine virtuali si danneggiano. Lavorare su questi sistemi richiede strumenti e ambiente adeguati.
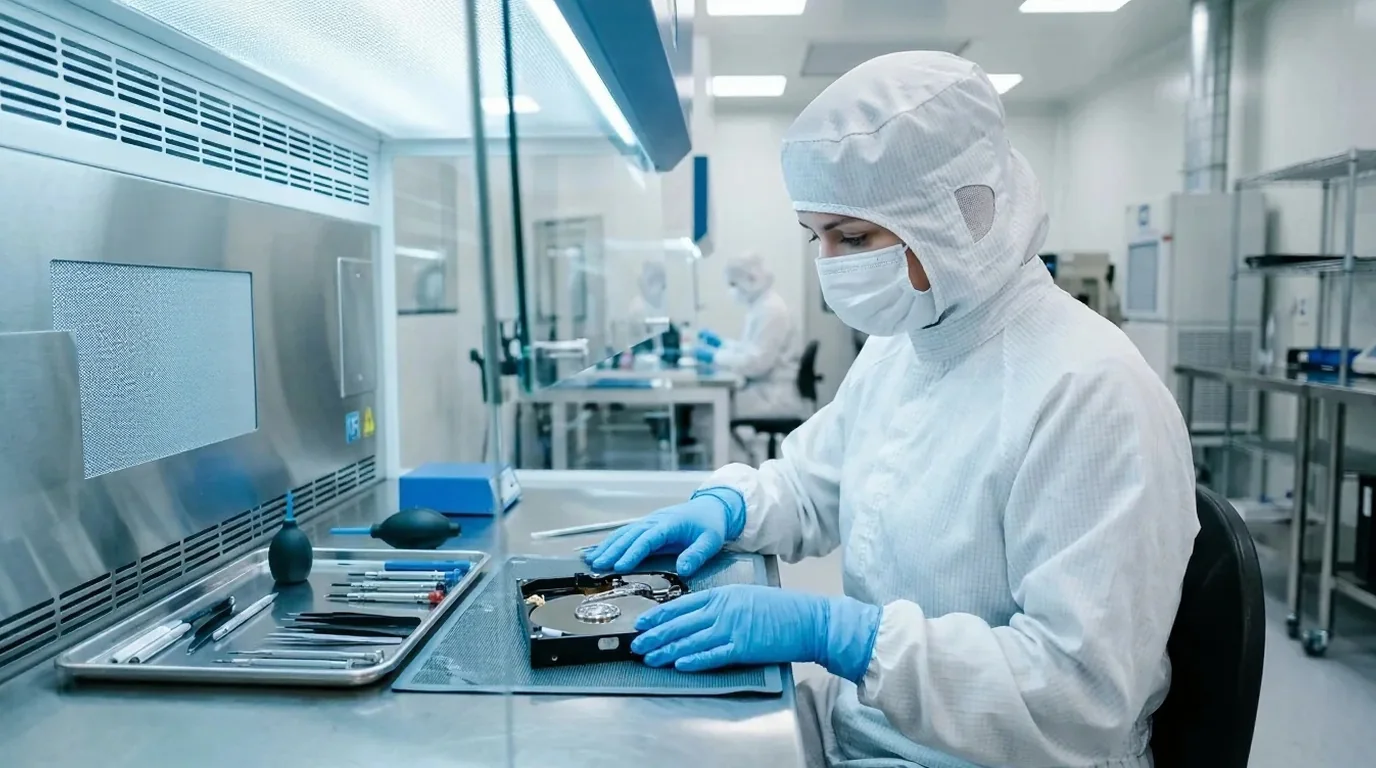
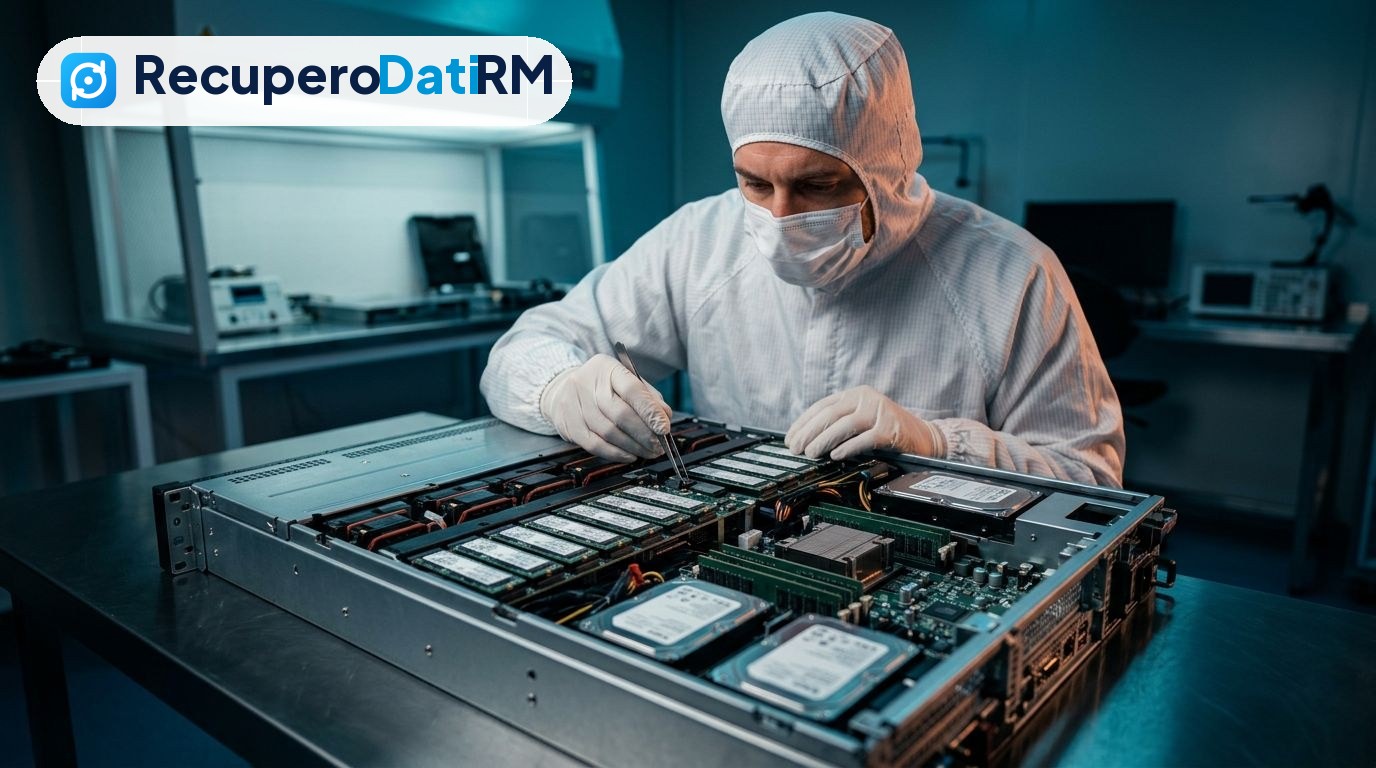
Nel nostro laboratorio a Roma eseguiamo prima di tutto una copia a basso livello di ogni disco, così da lavorare sulle copie e non rischiare mai gli originali. Ricostruiamo i volumi RAID, analizziamo i datastore delle macchine virtuali e verifichiamo quali dati sono integri e recuperabili. Quando serve aprire i dischi, lo facciamo nella camera bianca ISO 5 in sede, l’ambiente controllato che evita che polvere e particelle rovinino i piatti durante l’intervento. È un lavoro che non si può improvvisare con i programmi “fai-da-te”.
Se vuoi capire nel dettaglio come trattiamo i casi di recupero dati da ransomware, trovi tutte le informazioni nella pagina dedicata; per gli interventi su macchine fisiche e virtualizzate c’è invece la pagina del recupero dati server.
Cosa facciamo noi e quali garanzie hai
Quando ci affidi il server, il percorso è lineare e senza sorprese:
- Diagnosi gratuita: analizziamo dischi, RAID e macchine virtuali per capire cosa è recuperabile.
- Preventivo chiaro prima di procedere: sai in anticipo tempi e costi, e decidi tu.
- Recupero dei dati lavorando sempre su copie di sicurezza, mai sugli originali.
- Lista dei file recuperati che puoi verificare prima di pagare.
- Paghi solo se recuperiamo i dati: se non ci riusciamo, non paghi il recupero.
Se la tua azienda non è a Roma, puoi spedirci i dischi con il corriere da tutta Italia: se il recupero riesce, la spedizione di andata e ritorno è a nostro carico; in caso contrario paghi solo la spedizione usata. La riservatezza sui tuoi dati è garantita in ogni fase.
Hai un server bloccato o file criptati in questo momento? Non riavviarlo e non pagare nulla. Chiamaci allo 06 6228 0405 o richiedi la diagnosi gratuita: valutiamo la situazione e ti diciamo con onestà cosa è possibile recuperare, senza impegno. Nel recupero dati, i primi passi giusti valgono più di qualsiasi riscatto.
Domande frequenti
Devo spegnere subito il server colpito da ransomware?
Sì, ma nel modo giusto. La priorità è scollegarlo dalla rete per fermare la diffusione verso altre macchine e backup. Evita riavvii ripetuti, che possono completare la cifratura e sovrascrivere dati. Non formattare e non reinstallare il sistema: cancelleresti proprio i file ancora recuperabili. Isola i backup e chiama un laboratorio prima di intervenire.
Se pago il riscatto riavrò i miei dati?
Non è garantito. Pagare non assicura una chiave di decrittazione funzionante, finanzia chi ti ha attaccato e ti espone a nuovi tentativi. In molti casi i dati si recuperano direttamente dai dischi del server e dalle macchine virtuali, senza trattare con chi ha colpito. Conviene far analizzare i dispositivi prima di prendere qualsiasi decisione sul pagamento.
I dati di un server con RAID criptato si possono recuperare?
Spesso sì. In laboratorio si parte con una copia a basso livello di ogni disco, poi si ricostruisce il volume RAID e si analizzano i datastore delle macchine virtuali per individuare i dati integri. Lavorando sempre su copie e mai sugli originali, è possibile recuperare file, database e sistemi virtualizzati anche quando il server non si avvia più.
Posso spedirvi il server se non sono a Roma?
Sì. Il laboratorio è a Roma, ma riceviamo dischi e server da tutta Italia tramite corriere. La diagnosi è gratuita e il preventivo arriva prima di procedere. Se il recupero riesce, la spedizione di andata e ritorno è a nostro carico; in caso contrario paghi solo la spedizione usata. Paghi il recupero solo se recuperiamo davvero i dati.
Hai questo problema adesso?
Spegni il dispositivo e contattaci: diagnosi gratuita entro 4 ore lavorative, preventivo chiaro e nessun costo se i dati non sono recuperabili.